12 способів Чек-лист Від чого не врятує Питання
Mitilena Mitilena Wallet Cold crypto wallet
ONLINE · 22,000+ COINS Створити гаманецьСтворити
Чесно про ризики · 12 способів, 12 перевірок

Як криптогаманець може вкрасти ваші гроші

Гаманець тримає ваш ключ рівно в момент підпису. Цього моменту достатньо. Нижче дванадцять способів, якими застосунок забирає гроші користувача, — під кожним гучний випадок і перевірка за хвилину. За цим самим списком ми перевірили себе: відповіді звірені з кодом. Ключ у трафіку можна спіймати самому — на стенді з локальним проксі, який розшифровує весь обмін.

Реальні випадки з датами і сумами Перевірка за хвилину під кожним Відповіді про нас звірені з кодом
Ціна помилкипублічні інциденти
2025Bybit · підміна того, що підписують1,5 млрд $
2022Wintermute · передбачуваний ключ160 млн $
2026Coldcard · передбачуваний ключ в апаратному гаманці100+ млн $
2023Atomic Wallet · причину не назвалидо 100 млн $
2023Inferno Drainer · підписані «дозволи»80+ млн $
2022Slope · сід-фрази в логах4+ млн $
2023Ledger Connect Kit · закладка в оновленні600 тис. $
Розробник з умислом
Гаманець із першого дня зроблений, щоб збирати ключі. Живе недовго і маскується під відомий бренд.
Чесний розробник, якого зламали
Чужий код потрапляє в оновлення через викрадений акаунт, залежність або збірку. Найдорожчі випадки — звідси.
Чужий код на вашому пристрої
Вірус, розширення браузера, «підтримка». Гаманець чесний, але підпис відбувається там, де сидить зловмисник.
Дванадцять способів

Як саме йдуть гроші — і що перевірити в будь-якого гаманця

Під кожним способом — що відбувається, реальний випадок, перевірка за хвилину і чесна відповідь, як із цим у Mitilena. Блоки «Як у нас» звірені з кодом застосунку. Не «повірте на слово»: веб-збірку можна прогнати через локальний проксі і побачити весь трафік розшифрованим.
Спосіб 01

Ключ народжується не у вас

Гаманець генерує ключ на сервері або надсилає його туди одразу після створення — під виглядом «хмарного бекапу» чи «відновлення за номером телефону». З цього моменту розпоряджатися вашими монетами можете не тільки ви.
Випадок
до 100 млн $
Atomic Wallet, червень 2023: у користувачів «некастодіального» гаманця із закритим кодом за ніч пішло від 35 до 100 млн доларів за різними оцінками. Причину компанія так і не назвала.
Перевірка за хвилину
Увімкніть режим польоту і створіть новий гаманець — некастодіальний зробить це без мережі. Потім вимкніть інтернет і перевірте, що ключ і адреса на місці.
Як у нас
Ключ створюється в самому застосунку бібліотеками bitcoinjs, ethers, tweetnacl і @ton/crypto — мережа для цього не потрібна. З акаунтом на сервер іде адреса і лише адреса — поля для приватного ключа в цьому запиті немає.
ECPair.makeRandom · ethers.Wallet.createRandom · nacl.sign.keyPair · addSpecificWalletToUser socket with no key field
Спосіб 02

Ключ випадковий, але передбачуваний

Ключ — дуже велике випадкове число. Якщо генератор слабкий, ключів насправді мало, і їх перебирають у всіх клієнтів одразу — іноді через роки. Апаратний гаманець від цього не рятує: генератор стоїть і там.
Випадок
100+ млн $
Coldcard, липень 2026: помилка збірки прошивки з 2021 року підміняла апаратний генератор слабким — ключі перебрали без доступу до пристрою; за оцінками дослідників втрати пішли за 100 млн доларів, зачеплені тисячі адрес. Wintermute, 2022: адресу з Profanity відновили за 32-бітним зерном, 160 млн. Randstorm, 2023: мільйони адрес 2011–2015 років.
Перевірка за хвилину
Гаманець має спиратися на системний генератор і стандартні бібліотеки, а не на «власний алгоритм» усередині закритого чипа. Апаратний «холод» тут не рятує — Coldcard якраз про це. Хороша ознака — відмова створювати ключ, коли пристрій не може дати достатньо ентропії.
Як у нас
Випадковість — із системного генератора пристрою через ті самі бібліотеки, що й генерація. Math.random у генерації ключів не використовується. Якщо ентропії бракує, гаманець зупиняється з помилкою і просить інший пристрій.
crypto.getRandomValues via crypto-browserify → randombytes · bitcoinjs-lib 6.1, ecpair 2.1, ethers 5.5, tweetnacl 1.0
Спосіб 03

Ключ витікає через логи й аналітику

Ніхто не збирався красти: у звіт про помилку або в подію аналітики потрапив увесь екран разом із сід-фразою. Логи лежать у стороннього сервісу, до них є доступ у десятків людей і в усіх, хто його зламає.
Випадок
4+ млн $
Slope, серпень 2022: гаманець надсилав сід-фрази відкритим текстом у Sentry. Близько 9 000 гаманців на Solana спустошено, користувачі нічого не натискали.
Перевірка за хвилину
Подивіться дозволи застосунку і список трекерів (Exodus Privacy для Android). Гаманцю не потрібні контакти, SMS і геолокація; кожен SDK аналітики — зайвий шлях для витоку.
Як у нас
Сторонніх SDK аналітики, реклами й краш-репортів немає: ні Google Analytics, ні Firebase, ні Sentry. Дозволи — камера, NFC, мікрофон для передачі підпису звуком, інтернет. Під час запуску на сервер ідуть лише технічні ознаки пристрою (екран, часовий пояс, GPU) для відсіву ботів у лічильнику — без ключів і особистих даних.
code search for 25 analytics SDKs — empty · AndroidManifest: CAMERA, NFC, RECORD_AUDIO, INTERNET
Спосіб 04

Ви бачите одне, а підписуєте інше

На екрані переказ мамі, у підписі — переказ злодію або зміна власника контракту. Підміну робить троян у буфері обміну, розширення браузера або зламаний інтерфейс. Підпис чесний, ваш, і мережа його прийме.
Випадок
1,5 млрд $
Bybit, лютий 2025, найбільша крадіжка в історії крипти: підписанти бачили в інтерфейсі звичайний переказ, а підписали підміну логіки сховища — в інтерфейс вбудували чужий код.
Перевірка за хвилину
Екран підпису має показувати адресу і суму повністю, а ви звіряєте останні символи з тим, що надіслав отримувач. Для великих сум — підпис на пристрої без інтернету.
Як у нас
Перед підписом видно суму, відправника й отримувача повністю. Буфер обміну застосунок сам не читає, адресу перевіряють за правилами мережі, під полем видно, чи вона жива. Перед відправкою гаманець виводить адресу з ключа і звіряє з відправником: не збіглося — переказ не йде. Для великих сум — Mitilena Air: підпис офлайн; транзакція їде QR-кодом, звуком або NFC.
validateAddressMixin → CryptoValidationClass · “Wrong private key” gate in SignOnline.vue · no clipboard read in SendForm
Спосіб 05

Ви підписуєте не переказ, а дозвіл

Сайт просить «підключити гаманець і підтвердити». Ви підписуєте approve без ліміту або Permit — і чужий контракт може забирати ваші токени сам, коли йому зручно: через день чи через місяць.

Випадок
80+ млн $
Inferno Drainer, 2023: готові «дрейнери» для фішингових сайтів увели понад 80 млн доларів у 137 тисяч людей. Люди самі підписували дозволи, бачачи незрозумілий рядок і кнопку Confirm.
Перевірка за хвилину
Підключіть гаманець до будь-якого dApp і подивіться: чи розрізняє він переказ, виклик контракту і дозвіл; чи видно, кому і на скільки; чи можна відмовити однією кнопкою. Раз на місяць відкликайте старі дозволи.
Як у нас
Під час підключення через WalletConnect або TON Connect видно домен застосунку й адресу, кнопки Connect і Reject. Кожен запит — окрема картка: переказ, виклик контракту, дозвіл витрачати токени з лімітом або позначкою «без ліміту», Permit зі строком, підпис повідомлення з позначкою «це не транзакція». Автопідтвердження немає, ключ вводиться на кожен підпис.
tx / approve / permit / personal / typed cards in SignOnline.vue · wcDetectApprove · honestly: setApprovalForAll still shows as a contract call
Спосіб 06

Оновлення із закладкою

Гаманець чесний, а бібліотека чи збірка — ні: зламаний акаунт розробника, підмінена залежність, чужий код на збірній машині. Чергове оновлення забирає ключі в усіх одразу — а ви лише натиснули «оновити».
Випадок
600 тис. $
Ledger Connect Kit, грудень 2023: через фішинг колишнього співробітника випустили версію бібліотеки з дрейнером, вона стояла на десятках сайтів — втрати за кілька годин. Copay, 2018: закладка в залежності event-stream цілилася саме в цей гаманець.
Перевірка за хвилину
Чи підписані збірки: сертифікат розробника для Windows, нотарізація Apple, мобільні — через магазини. Оновлення лише з магазину або з сайту розробника.
Як у нас
Збірки підписані: Windows — сертифікат на апаратному токені з міткою часу; macOS — нотарізація Apple; Android і iOS — через Google Play і App Store; для комп’ютерів завантаження лише з mitilena.com. Відкритий репозиторій ми не вважаємо доказом: один інжект на релізі ламає «перевірений» вихідний код. Перевірка в нас інша — стенд із локальним проксі: піднімаєте, бачите весь трафік розшифрованим і самі бачите, чи йде ключ.
sign-win.js: osslsigncode + PKCS#11 + timestamp · notarize.js: notarytool · verification: local MITM proxy on the stand, all traffic decrypted
Спосіб 07

Підробка під гаманець

Копія в магазині з тією самою назвою й іконкою, сайт-двійник, реклама вище справжнього, «оновлення» в Telegram. Усередині — форма «введіть сід-фразу для відновлення». Усе, що ви впишете, одразу йде злодію.
Випадок
17,1 BTC
App Store, 2021: користувач увів сід у підроблений «Trezor» і втратив 17,1 BTC. MyEtherWallet, 2018: підмінили DNS, і справжня адреса сайту вела на копію. Підроблений Ledger Live в Microsoft Store, 2023 — сотні тисяч доларів.
Перевірка за хвилину
Ставте застосунок за посиланням з офіційного сайту, а не з пошуку в магазині. Справжній гаманець не просить сід «для перевірки» чи «для оновлення». Адресу сайту звіряйте по літерах.
Як у нас
Посилання на App Store і Google Play стоять на сайті, у магазинах застосунок із 2021 року. Сід або ключ гаманець запитує в двох місцях: під час імпорту наявного гаманця і на екрані підпису. Більше ніде.
mnemonic / seed phrase strings only in import, signing, and FAQ screens (translate/en.js)
Спосіб 08

Кастодіальний під виглядом некастодіального

Інтерфейс як у гаманця, а ключа у вас немає: монети записані на рахунок компанії, ви — рядок у її базі. Компанія може заморозити, попросити документи, збанкрутувати або зникнути. Це інший продукт, і про нього мають сказати прямо.
Випадок
8 млрд $
FTX, листопад 2022: 8 млрд доларів клієнтських грошей виявилися грошима компанії. Урок для будь-якого «гаманця», де ключ не у вас: баланс — це обіцянка.
Перевірка за хвилину
Чи можна експортувати ключ і імпортувати його в інший гаманець? Чи працює відправка, якщо в компанії ліг сервер? Два «ні» — це рахунок, а не гаманець.
Як у нас
Ключ показується під час створення, його можна скопіювати, роздрукувати, зберегти в PDF чи QR і імпортувати в будь-який інший гаманець — це стандартний ключ мережі. Чесно: один кастодіальний інструмент у нас є — гарячий гаманець для приймання платежів Mitilena Pay, його ключ лежить на наших серверах, і в інтерфейсі він так і підписаний. Звичайних гаманців це не стосується.
“Save your key” screen in the wizard · “hot wallet, its private key is stored on our servers” — Mitilena Pay only
Спосіб 09

Ключ лежить на пристрої у відкритому вигляді

Гаманець зберігає ключ «для зручності» — у незашифрованому файлі, у бекапі iCloud чи Google, у скріншоті. Далі потрібен не злам криптографії, а доступ до бекапу або п’ять хвилин із телефоном.
Випадок
650 тис. $
MetaMask, квітень 2022: сховище сіда на iPhone потрапляло в бекап iCloud. У користувача виманили пароль Apple ID і витягли сід із резервної копії.
Перевірка за хвилину
Як гаманець зберігає ключ на пристрої: шифрування вашим PIN із нормальною кількістю ітерацій, а не «захищено системою». Що йде в хмарний бекап. І жодних скріншотів сіда.
Як у нас
Збереження ключа на пристрої — за бажанням і лише під PIN: із PIN виводиться ключ шифрування (PBKDF2-SHA256, 100 000 ітерацій, випадкова сіль), сам ключ шифрується AES-256 і зберігається шифротекстом. PIN ніде не зберігається, паролі NFC-карток — у Keychain / Keystore під біометрією. Сід у галерею і в хмарні нотатки не кладемо — це вже не гаманець, а ваша копія на виду.
NfcClass.getKey: pbkdf2Sync(…, 100000, 32, sha256) · aes-256-cbc, salt:iv:ciphertext · Keychain / Keystore under biometrics
Спосіб 10

Ключ витікає через сам підпис

Найтихіший спосіб. У підписі ECDSA є випадкове число, і підкручена бібліотека ховає в двох-трьох звичайних підписах шматочки вашого ключа. Усе працює, а той, хто читає блокчейн, збирає ключ по частинах.
Випадок
2 підписи
Dark Skippy, серпень 2024: дослідники показали, що підмінена прошивка апаратного гаманця виносить увесь сід через два підписи — ззовні не відрізнити від нормальної роботи.
Перевірка за хвилину
Підписи мають бути детермінованими (RFC 6979 для secp256k1, ed25519 там, де він є) через відомі відкриті бібліотеки. Якщо розробник не може назвати бібліотеку підпису — це й є відповідь.
Як у нас
Власної реалізації підпису в нас немає. Bitcoin-сімейство підписує tiny-secp256k1 із bitcoinjs; EVM, Tron і XRP — elliptic усередині ethers, tronweb і ripple-keypairs; у всіх випадках випадкове число підпису виводиться з ключа і транзакції детерміновано. Solana і TON — ed25519. Monero підписує модуль mymonero-core у браузері.
tiny-secp256k1-asmjs 2.2.3 · ethers 5.5.2 → elliptic 6.5.4 · tronweb 5.0.0 · ripple-keypairs 1.3.1 · tweetnacl 1.0.3 - RFC 6979 / HMAC-DRBG set by the libraries
Спосіб 11

Тиха накрутка на обміні

Гаманець не «краде» — він «заробляє»: обмін іде через свій контракт-прошарок, у курс зашита націнка, прослизання виставлене так, щоб ви не помітили. Гроші йдуть так само тихо.

Випадок
1-3 %
Гучного імені немає — це модель. Різниця між курсом у гаманці і курсом на майданчику і є ціною питання: у окремих гаманців до кількох відсотків з опер��ції.
Перевірка за хвилину
Перед обміном порівняйте котирування з агрегатором (1inch, Jupiter). Комісія майданчика, комісія мережі і прослизання мають бути названі окремо. Одне число «до отримання» без деталей — націнка всередині.
Як у нас
На обміні через DEX своєї комісії нем��є: платите лише комісію пулу і мережі. Гаманець опитує кілька майданчиків і бере найкращу ціну: PancakeSwap, Biswap, ApeSwap на BNB Chain; Uniswap, SushiSwap, ShibaSwap на Ethereum; Jupiter на Solana; SunSwap на Tron. Прослизання фіксоване, 0,5 % (на V3 до 1,5 %), показано у формі. Обмін між мережами — через партнера ChangeNOW за його курсом.
Jupiter without platformFeeBps or feeAccount · EVM swaps pay your address · “No extra fees - ever”
Спосіб 12

Сід просять зсередини

«Підтримка» в чаті гаманця, вікно «підтвердіть фразу відновлення», лист «оновлення безпеки». Гаманець справжній, а вікно — ні: розширення, сторінка поверх, лист на витік клієнтської бази.

Випадок
з 2020
Після витоку клієнтської бази Ledger у 2020 році власникам роками шлють листи і навіть посилки з проханням «підтвердити сід на новому пристрої». Люди втрачають гроші, жодного разу не підключивши справжній гаманець до мережі.
Перевірка за хвилину
Правило одним рядком: сід просить лише злодій. Жодна підтримка, оновлення чи «аудит» не потребують ключа. Вбудований чат у гаманці — зайві двері.
Як у нас
Підтримка — support@mitilena.com і Telegram-канал, вбудованого чату в застосунку немає, ключ не запитує жоден екран, крім імпорту і підпису. Якщо вам пишуть від імені Mitilena і просять сід — це не ми, що б не було написано в листі.
BaseFooter.vue: mailto + t.me · no chat widgets (intercom, crisp, tawk, jivo) in the code
Checklist

Перевірте свій гаманець за п’ять хвилин

Дванадцять запитань. Що більше «так», то спокійніше. Збережіть і прогоніть через нього будь-який гаманець, включно з нашим.

01Створює ключ у режимі польоту, без сервера.
02Названі бібліотеки генерації і підпису, а не «власний алгоритм».
03Немає SDK аналітики й краш-репортів, дозволи лише по суті.
04На екрані підпису видно повну адресу отримувача і суму.
05Розрізняє переказ, виклик контракту і дозвіл; дає відмовити.
06Збірки підписані, оновлення лише з магазину або з сайту розробника.
07Встановлений за посиланням з офіційного сайту, а не з пошуку.
08Ключ можна експортувати і імпортувати в інший гаманець.
09На пристрої ключ зберігається під вашим PIN, а не «просто так».
10Підписи детерміновані, через відомі бібліотеки.
11Комісія майданчика, мережі і прослизання показані окремо.
12Ніколи і ніде не просить сід, крім імпорту і підпису.
Mitilena за цим списком: 12 з 12. Ключ не народжується на сервері, не їде в аналітику, не ховається в «оновленні». Збірки підписані, підпис показує повну адресу, сід не просимо «для перевірки».
Не треба вірити репозиторію — на релізі його ламає один інжект. Перевіряйте трафік: на стенді з локальним проксі весь обмін розшифрований, ключа в ньому немає. Як прогнати самому → Великі суми тримайте на фізичному носії — глуха картка, не чужий мікрочип.
Чесно до кінця

Від чого гаманець не врятує

Вкрадений ключ — не означає вкрали одразу

Гаманець могли скомпрометувати рік тому, а гроші заберуть у день, коли ви закинете велику суму — і ви вже не згадаєте, що і де ставили. Тому час від часу заводьте новий гаманець і переказуйте кошти на свіжий ключ, особливо перед великим поповненням, і оновлюйте сам застосунок.

Вірус на вашому пристрої

Кейлогер, троян у буфері обміну, «віддалений доступ» для підтримки. Підпис відбувається там, де ви його запускаєте: на зараженому телефоні безпечного гаманця не існує. Для великих сум — NFC-картка або підпис на пристрої без інтернету.

Сід на виду

Фотографія в галереї, нотатка в хмарі, стікер на моніторі. Гаманець зберігає ключ як треба, а копію ви віддали самі.

Ви самі підписали

Скам-проєкт, «менеджер із гарантованою дохідністю», «підтвердіть вивід». Гаманець покаже, що ви підписуєте, але рішення лишається вашим.

Публічний блокчейн

Адреси, суми і час переказів видно всім і назавжди. Приватність дає акуратність з адресами або мережі на кшталт Monero, а не гаманець.

Не вірте «відкритому коду» сліпо

Публічний репозиторій не рятує: на релізі достатньо одного інжекту. Нормальна перевірка — свій трафік на стенді з локальним проксі, де все розшифровано. Так і пропонуємо дивитися Mitilena: ключ в обмін не йде — це видно очима, а не «тому що github зелений».

Фізичний контур · mitilena-store.com

Коли софту мало — беруть глухий носій і air-gap

Не «чарівний чип із заводу». NFC-картка Mitilena — просто пам’ять під ключ, який ви самі зашифрували. Ультимативний комплект додає генерацію і підпис на пристрої без інтернету: ключу нікуди витекти мережею. Картки приїжджають порожніми — кур’єр і склад у рівняння не входять.

Вірус на вашому пристрої

Підпис на окремому телефоні без SIM і інтернету: транзакція їде туди QR-кодом і повертається підписаною, ключ не буває на пристрої з мережею. Рівень простіше — картка на основному телефоні: ключ з’являється в ізольованому середовищі на секунду підпису і стирається.

Сід на виду і скріншоти

Сіда немає: ключ народжується в Mitilena Air офлайн і одразу пишеться на картку зашифрованим. Фотографувати нічого, а знайдена картка чи стікер без пароля — непотрібний пластик.

Загубили, залили, згоріло

П’ять дзеркальних копій із коробки: дві NFC-картки і три стелс-стікери у водонепроникному пластику на 10+ років. Одна зникла — решта працюють.

Скам, який ви самі підтвердили

Жоден носій не скасовує око: сума й адреса на екрані — ваші. Офлайн-підпис дає зайву секунду перевірити переказ на окремому пристрої, але кнопку за вас не думає. Публічний блокчейн теж не ховає — для цього Monero і акуратність з адресами.
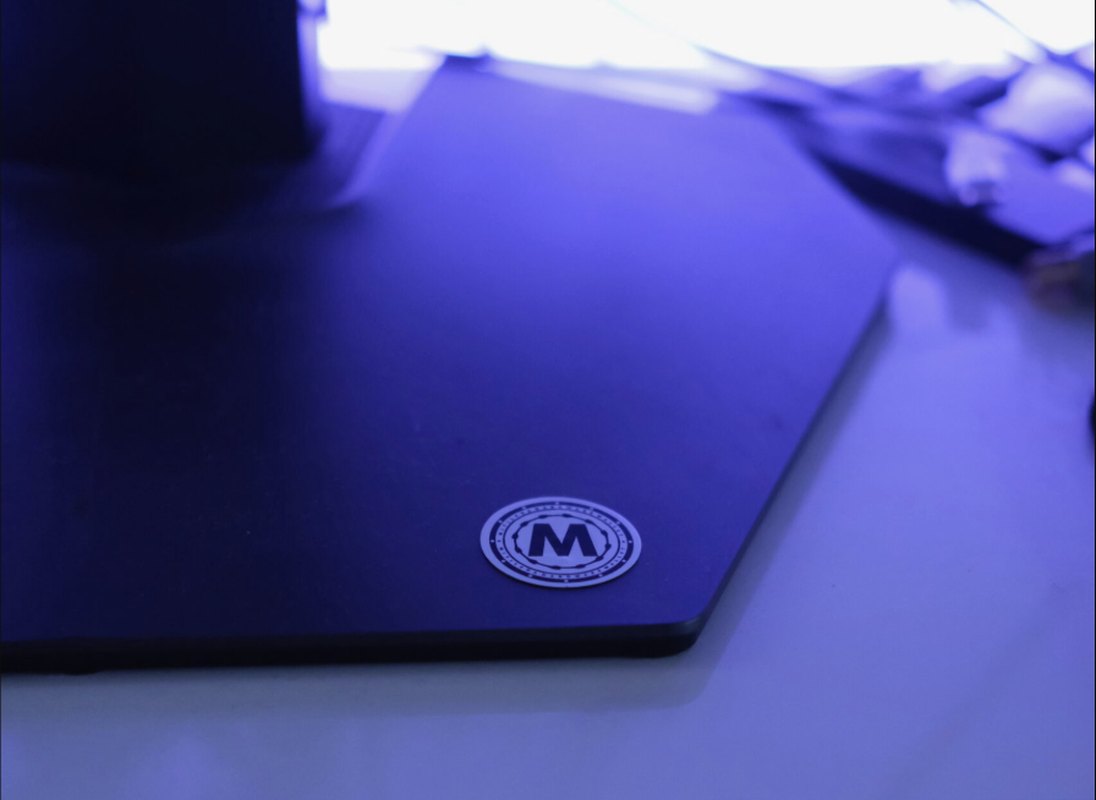
Mitilena NFC card
Premium · апаратний комплект
Ультимативний офлайн-гаманець
€369€439
У комплекті: 2 NFC-картки, 3 стелс-стікери, Mitilena Air (офлайн-генерація), Mitilena Keys (офлайн-підпис). Картки — порожні болванки: ключ пишете ви. 18 мереж, 20 000+ монет. Доставка по всьому світу.
Купити ультимативний · €369 Дивитися всі тарифи в магазині
mitilena-store.com · доставка по всьому світу
Питання

Що запитують, дочитавши до цього місця

Апаратний гаманець із «захищеним чипом» — це ж холодно?

Часто ні. Secure element — міні-комп’ютер із закритим кодом: сам створює ключі і сам підписує, а що всередині кремнію — не видно. Coldcard уже показав: слабкий генератор у прошивці, ключі перебрали без доступу до пристрою. Ledger прямо говорив про доступ на запит поліції. Справжній холод — коли носій глухий, а шифруєте і підписуєте ви. Так влаштовані NFC-картки Mitilena: порожня пам’ять під ваш шифротекст, не чужий мікрокомп’ютер.

Як зрозуміти, що в гаманця є мій ключ?

Прямо — ніяк, трафік зашифрований. Опосередковано — режим польоту під час створення, експорт ключа, робота без сервера, названі бібліотеки, відсутність трекерів. Якщо гаманець «відновлює» ключ за поштою чи номером телефону — ключ у нього точно є.

Що робити, якщо я підписав дозвіл шахраю?

Негайно відкликати його (revoke.cash або аналог для вашої мережі) і перевести токени на нову адресу. Дозвіл діє до відкликання, навіть якщо сайт уже закрився.

Як перевірити, що ключ не йде на сервер?

Не через «відкрийте наш github». Через стенд: локальний проксі розшифровує весь трафік застосунку — дивіться пакети самі. Якщо ключа в обміні немає, це видно. Інструкція: mitelena.com/our-code-is-open-for-verification.

Спочатку софт. Великі суми — на картку

Безкоштовний гаманець за 30 секунд · тарифи NFC · як іде переказ
Створити гаманець Ультимативний →